Par Mounib Mrani, Directeur Général d'Alton — octobre 2026
La cybersécurité n'est plus un sujet que l'on peut confier au seul responsable de la sécurité des systèmes d'information. Les attaques passent désormais par des failles connues et non corrigées, par les partenaires, et par des usages que personne n'a encadrés. Ces trois portes d'entrée dépendent de décisions de direction. Le comité de direction n'a pas à tout gérer, mais il doit décider de certaines choses, en piloter d'autres, et déléguer le reste en connaissance de cause.
En bref
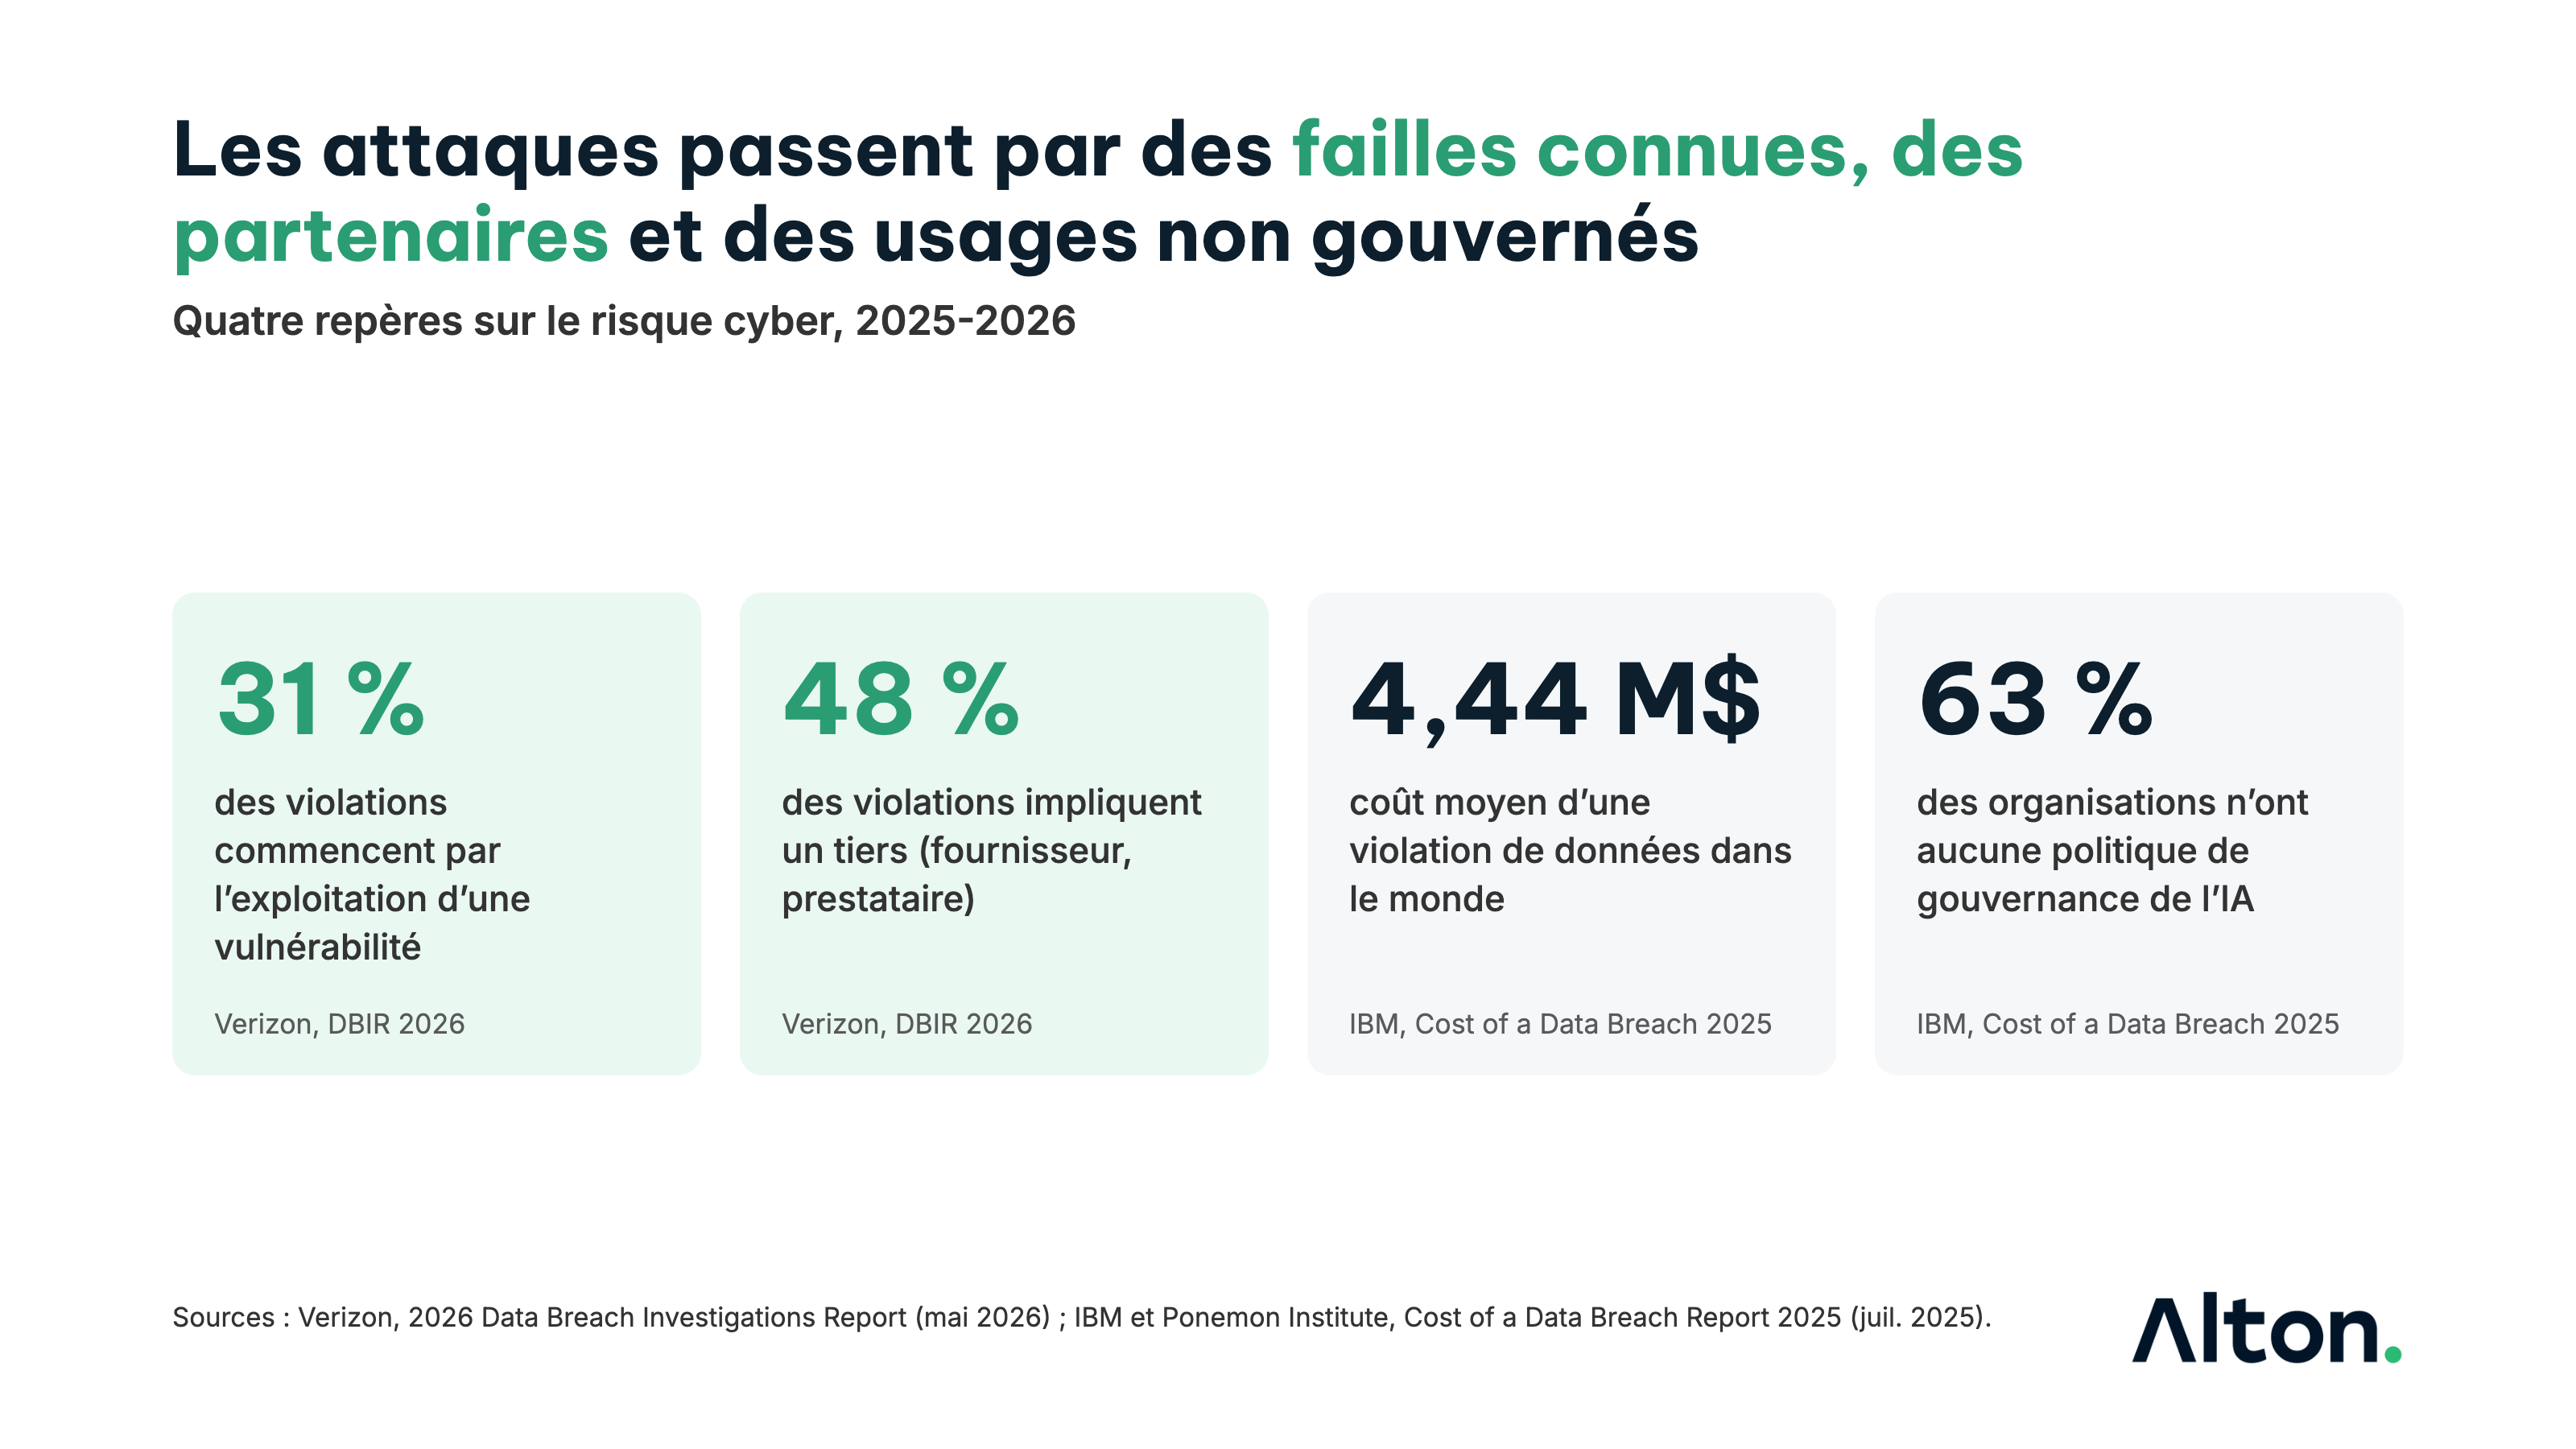
- Le coût : une violation de données coûte en moyenne 4,44 millions de dollars, en baisse de 9 % sur un an, selon IBM (2025). Il faut encore 241 jours en moyenne pour la détecter et la contenir.
- Les portes d'entrée : selon Verizon (2026), 31 % des violations commencent par l'exploitation d'une vulnérabilité, désormais devant le vol d'identifiants, et 48 % impliquent un tiers.
- Le nouvel angle mort : 63 % des organisations étudiées par IBM n'ont aucune politique de gouvernance de l'IA, et un usage élevé d'outils d'IA non autorisés ajoute 670 000 dollars au coût moyen d'une violation.
- Le décalage : selon le Forum économique mondial (2026), les directeurs généraux placent la fraude et l'hameçonnage devant les rançongiciels dans leurs préoccupations, quand les responsables de la sécurité restent centrés sur les rançongiciels et la chaîne d'approvisionnement.
- Ce que le comité de direction garde : fixer le niveau de risque acceptable, arbitrer le budget et les priorités, suivre six indicateurs, décider en cas de crise.
Pourquoi la cybersécurité est devenue un sujet de direction ?
Trois raisons, chacune appuyée par des données récentes.
Les attaques visent l'activité, pas seulement l'informatique. Une attaque réussie arrête la production, la facturation ou le service aux clients. Le coût moyen d'une violation reste élevé, à 4,44 millions de dollars selon IBM, et il ne mesure qu'une partie de l'impact : l'interruption d'activité, les clients perdus et l'atteinte à la réputation pèsent souvent davantage. Sur ce sujet, voir notre analyse du coût d'une heure d'interruption de service.
Les portes d'entrée relèvent de décisions de gestion. Pour la première fois en dix-neuf ans, Verizon observe que l'exploitation de vulnérabilités est devenue la première porte d'entrée des attaquants, à 31 % des violations. Corriger une faille suppose souvent d'arrêter un service, de tester, de mobiliser une équipe : c'est un arbitrage entre continuité et sécurité. De même, la part des violations qui impliquent un tiers a augmenté de 60 % et atteint 48 % : le choix des fournisseurs et les clauses de leurs contrats sont des décisions d'achat et de direction.
La responsabilité des dirigeants est désormais écrite dans les textes. Au Maroc, la loi 05-20 relative à la cybersécurité impose aux administrations, aux établissements publics et aux infrastructures d'importance vitale de désigner un responsable de la sécurité des systèmes d'information, de signaler leurs incidents à l'autorité nationale, la DGSSI, et de soumettre leurs systèmes à des audits. En Europe, la directive NIS2 demande aux organes de direction d'approuver les mesures de gestion des risques, d'en superviser la mise en œuvre et de se former, et prévoit qu'ils puissent en être tenus responsables.
Quelles menaces le comité de direction doit-il suivre ?
Les données 2025-2026 font ressortir quatre tendances qu'un dirigeant doit connaître, sans entrer dans le détail technique :
- Les failles connues, corrigées trop lentement. Verizon souligne que l'IA accélère l'exploitation des vulnérabilités : le délai entre la publication d'une faille et son exploitation se compte désormais en heures plutôt qu'en mois.
- Les tiers. Prestataires informatiques, éditeurs de logiciels, sous-traitants : près d'une violation sur deux passe par eux.
- L'IA non gouvernée. Selon Verizon, la part des employés qui utilisent l'IA en dehors des outils autorisés par l'entreprise est passée de 15 % à 45 % en un an. Selon IBM, 97 % des organisations ayant subi un incident lié à l'IA ne disposaient pas de contrôles d'accès adaptés.
- La fraude. Selon le Forum économique mondial, 73 % des 804 dirigeants interrogés ont été touchés par une fraude en ligne en 2025, directement ou dans leur entourage. Les directeurs généraux placent désormais la fraude et l'hameçonnage devant les rançongiciels dans leurs préoccupations.
Décider, piloter, déléguer : la répartition des rôles
La question n'est pas « qui est responsable de la cybersécurité ? », mais « qui décide de quoi ? ». Une répartition claire évite deux écueils : un comité de direction qui ne s'en occupe pas, et un comité de direction qui se substitue à ses experts.
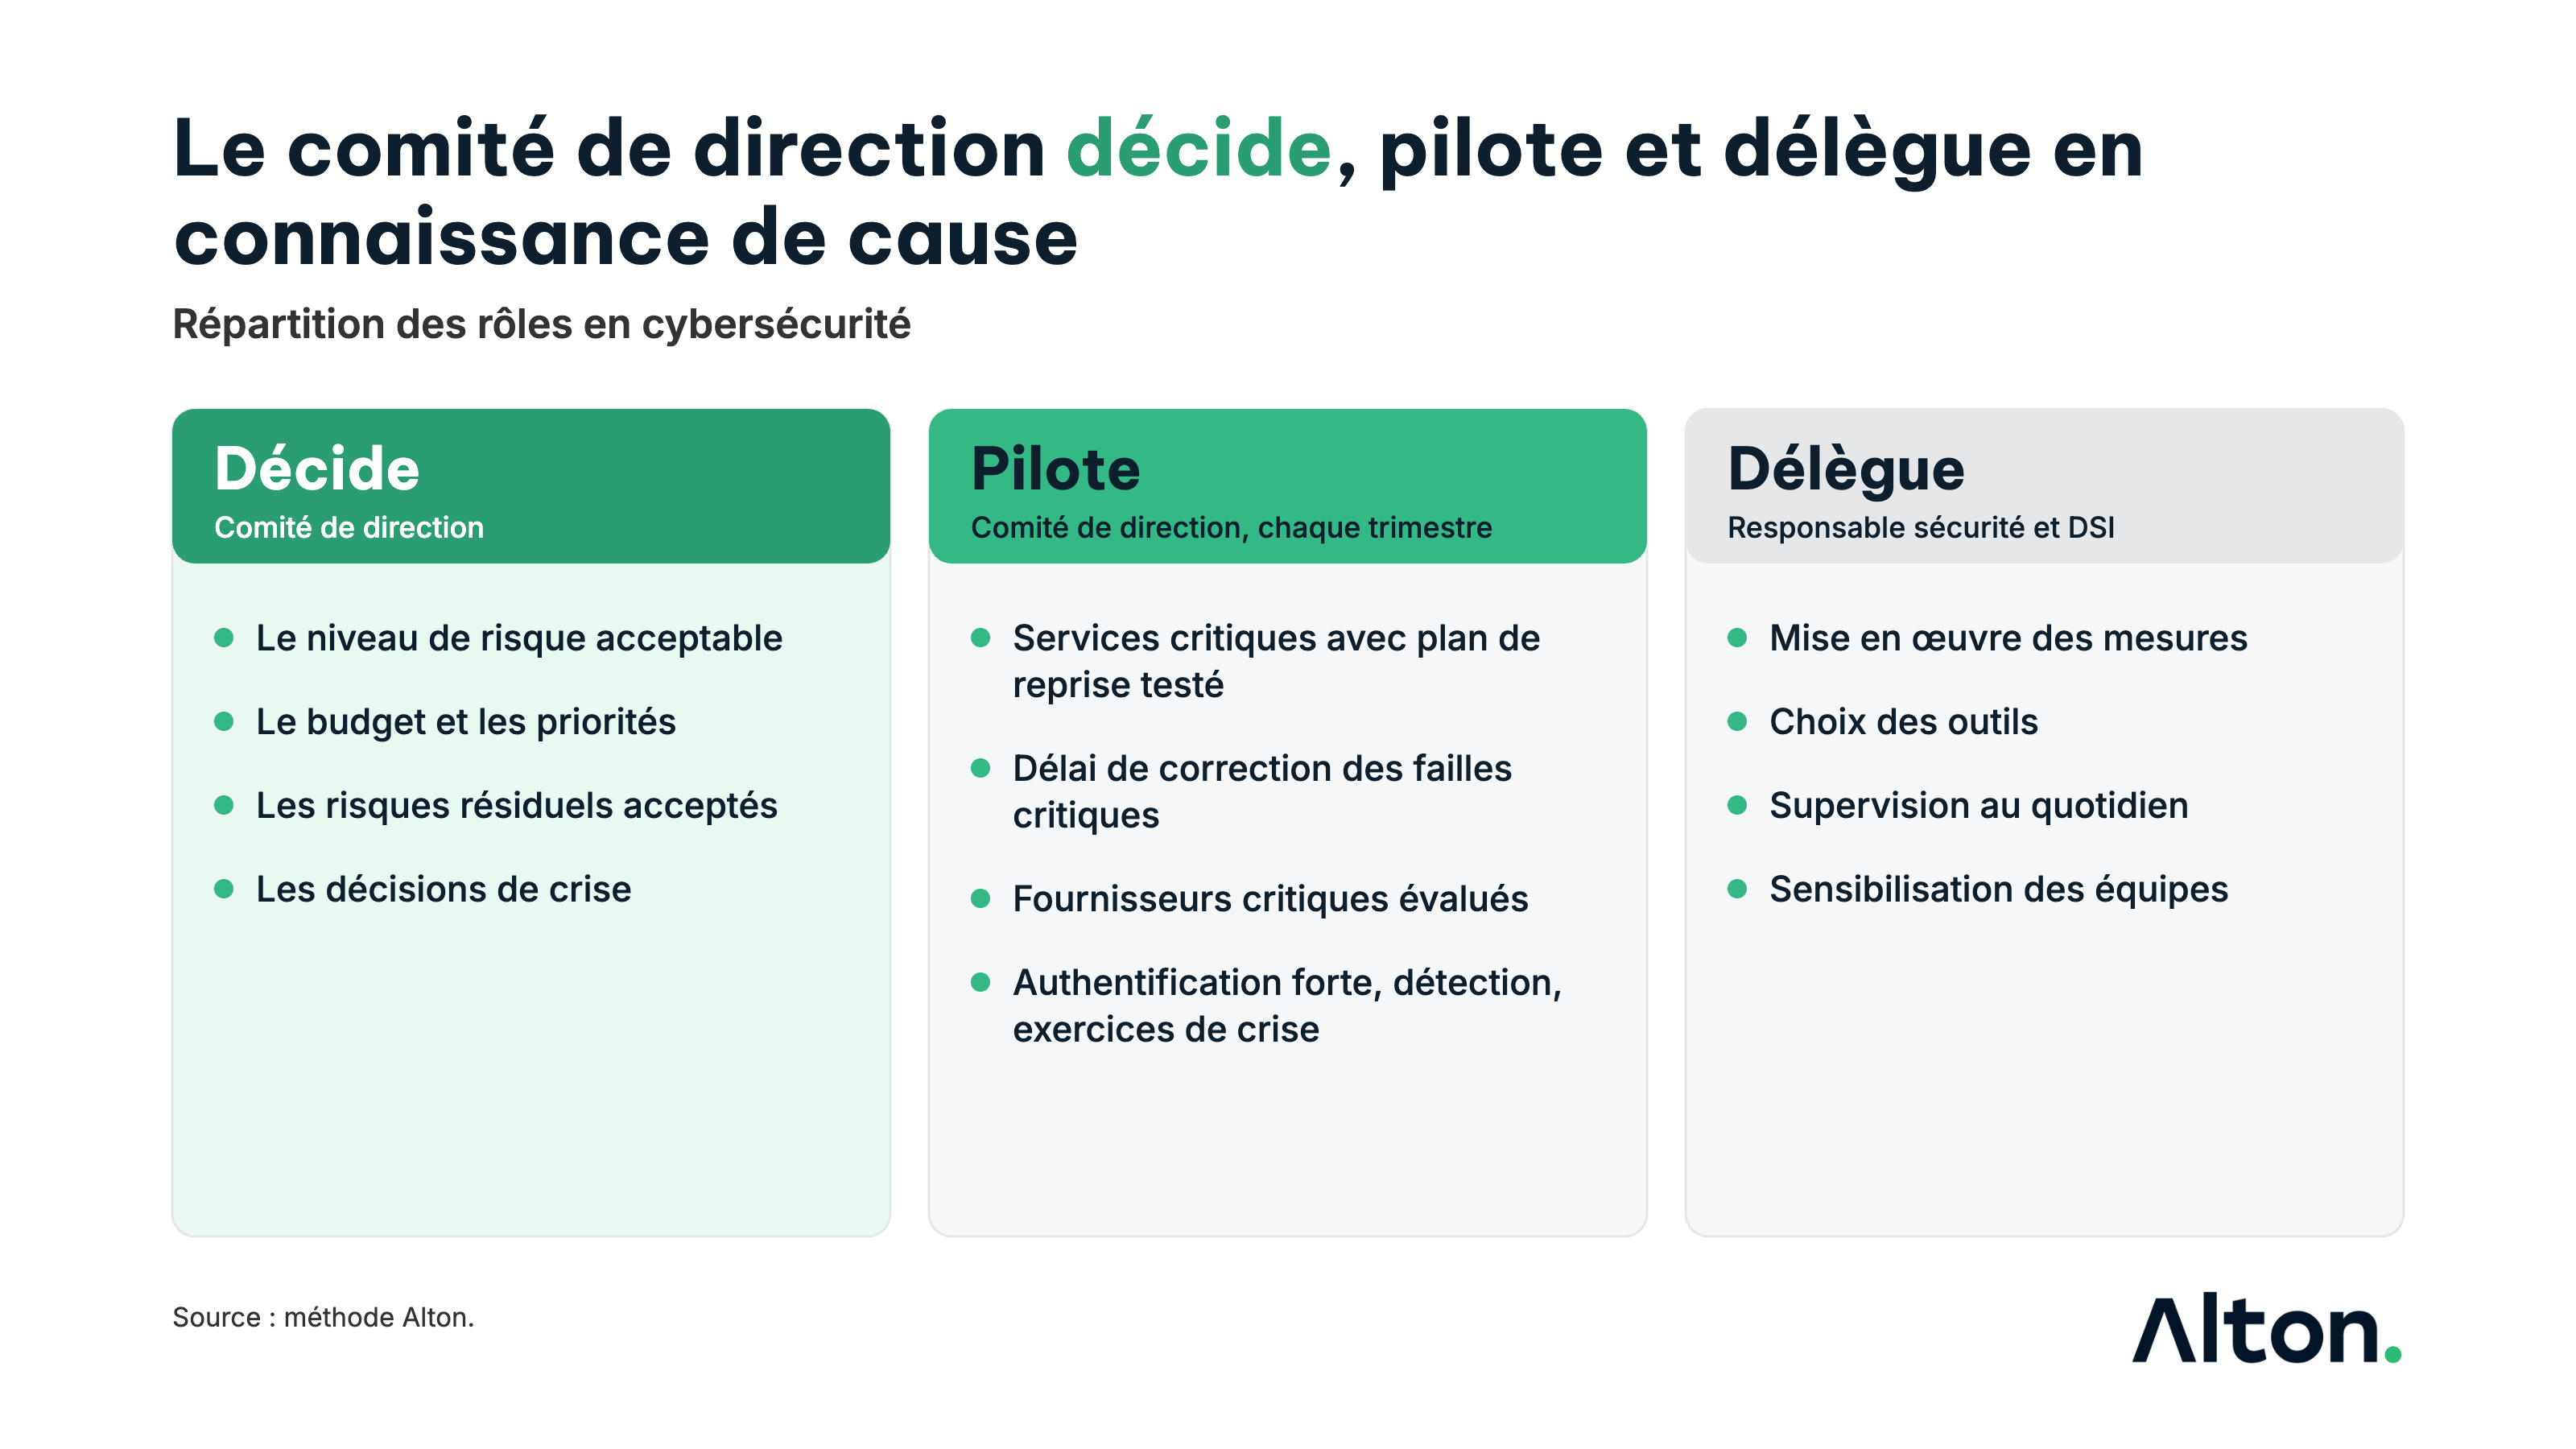
Ce que le comité de direction décide lui-même :
- Le niveau de risque acceptable. Quels services ne doivent jamais s'arrêter plus de quelques heures ? Quelles données ne doivent jamais sortir ? Ces choix fixent tout le reste.
- Le budget et les priorités. Les arbitrages entre projets métier et projets de sécurité se font à ce niveau, pas au niveau de la DSI seule.
- Les risques résiduels acceptés. Tout ne peut pas être corrigé. Un risque accepté doit l'être explicitement, par écrit, par la personne qui en porte les conséquences.
- Les décisions de crise. Arrêter un système, communiquer publiquement, informer les autorités, répondre ou non à une demande de rançon : ces décisions se préparent avant la crise, dans un exercice.
Ce qu'il pilote, avec six indicateurs suivis chaque trimestre :
- la part des services critiques couverts par un plan de reprise testé dans l'année ;
- le délai de correction des vulnérabilités critiques ;
- la part des fournisseurs critiques évalués sur leur sécurité ;
- la part des accès sensibles protégés par une authentification forte ;
- le temps moyen de détection d'un incident ;
- le nombre d'exercices de crise réalisés avec la direction.
Ce qu'il délègue au responsable de la sécurité et à la DSI : la mise en œuvre des mesures, le choix des outils, la supervision au quotidien, la sensibilisation des équipes. Déléguer ne veut pas dire se désintéresser : le comité de direction reçoit les résultats et arbitre quand les moyens manquent.
Un exemple d'application
Exemple fictif, à titre d'illustration. Un groupe industriel de 3 000 salariés présente au comité de direction un tableau de bord de 40 indicateurs techniques, que personne ne lit. Le comité le remplace par les six indicateurs ci-dessus. Le premier trimestre montre que seuls 40 % des services critiques ont un plan de reprise testé et que le délai de correction des failles critiques dépasse 60 jours.
Le comité prend trois décisions : il fixe un objectif de 30 jours pour les failles critiques et accepte les arrêts de maintenance nécessaires ; il exige une évaluation de sécurité des dix fournisseurs les plus critiques avant le renouvellement de leurs contrats ; il organise un exercice de crise de deux heures avec ses membres, sur le scénario d'un rançongiciel touchant la production.
Ce que cela change pour une organisation marocaine
Pour les administrations, établissements publics et infrastructures d'importance vitale, la loi 05-20 et la Directive nationale de la sécurité des systèmes d'information (DNSSI) fixent déjà un socle d'obligations : responsable désigné, mesures minimales, signalement des incidents, plans de continuité, audits. Les entreprises privées qui travaillent pour ces organisations peuvent se voir imposer des exigences comparables dans leurs contrats.
Deux recommandations pratiques. D'abord, traiter la conformité à la loi 05-20 comme un minimum, et non comme un objectif : elle ne dit pas quel niveau de risque une organisation accepte. Ensuite, s'appuyer sur un référentiel reconnu comme ISO/IEC 27001, qui organise la gouvernance de la sécurité autour d'un système de management dont la direction est partie prenante, et dont la certification est reconnue par les clients et partenaires internationaux.
Questions fréquentes
Qui est responsable de la cybersécurité dans une entreprise ? La direction générale, qui fixe le niveau de risque acceptable et arbitre les moyens. Le responsable de la sécurité des systèmes d'information conçoit et pilote les mesures ; la DSI et les métiers les mettent en œuvre. Les textes récents, comme NIS2 en Europe, rendent cette responsabilité de la direction explicite.
Combien coûte une cyberattaque ? Selon IBM (2025), le coût moyen d'une violation de données est de 4,44 millions de dollars au niveau mondial. Ce montant varie fortement selon la taille, le secteur et le pays, et ne couvre pas toujours l'ensemble des pertes liées à l'interruption d'activité.
Quelles obligations impose la loi 05-20 au Maroc ? Pour les entités concernées (administrations, collectivités, établissements publics, infrastructures d'importance vitale, certains opérateurs) : désigner un responsable de la sécurité, appliquer un socle de mesures, signaler les incidents à la DGSSI, préparer des plans de continuité et se soumettre à des audits.
Quels indicateurs présenter au comité de direction ? Peu d'indicateurs, orientés vers les décisions : couverture des services critiques par un plan de reprise testé, délai de correction des failles critiques, évaluation des fournisseurs critiques, authentification forte, temps de détection, exercices de crise.
ISO 27001 est-elle obligatoire ? Non, mais elle fournit un cadre reconnu pour organiser la gouvernance de la sécurité, démontrer sa maîtrise du risque aux clients et partenaires, et répondre aux exigences des donneurs d'ordre.
Ce qu'il faut retenir
La cybersécurité se joue désormais sur des décisions de gestion : le temps que l'on accepte pour corriger une faille, les fournisseurs que l'on choisit, les usages de l'IA que l'on autorise. Un comité de direction n'a pas besoin de devenir expert. Il doit fixer le risque qu'il accepte, suivre une poignée d'indicateurs et s'être entraîné à décider en situation de crise.
Alton accompagne les directions générales sur la sécurité organisationnelle et la mise en conformité ISO/IEC 27001, en lien avec la continuité d'activité.
Sources
- IBM, 2025 Cost of a Data Breach Report: Navigating the AI rush without sidelining security, 30 juillet 2025 — https://www.ibm.com/think/x-force/2025-cost-of-a-data-breach-navigating-ai
- Verizon, 2026 Data Breach Investigations Report, communiqué du 19 mai 2026 — https://www.verizon.com/about/news/breach-industry-wide-dbir-finds
- Forum économique mondial, Global Cybersecurity Outlook 2026, 12 janvier 2026 — https://www.weforum.org/publications/global-cybersecurity-outlook-2026/in-full/executive-summary-6efae97d74/
- DGSSI, Note de présentation de la loi n° 05-20 relative à la cybersécurité — https://www.dgssi.gov.ma/sites/default/files/legislative/brochure/2023-03/note%20de%20presentation%20de%20la%20loi%2005-20%20sur%20la%20cybersecurite.pdf
- DGSSI, Directive nationale de la sécurité des systèmes d'information — https://www.dgssi.gov.ma/sites/default/files/publications/pdf/2023-02/directive_nationale_de_la_securite_si_vf_12012023-3.pdf
- Union européenne, Directive (UE) 2022/2555 (NIS2), article 20 — https://eur-lex.europa.eu/eli/dir/2022/2555/oj