Par Ayman Ismaili, Consultant Data, Alton
Dans beaucoup d’organisations, ce sont encore les clients et les agences qui signalent une panne au centre de services. La supervision informatique inverse cette situation : elle repère l’incident, mesure son impact et déclenche l’intervention avant que le métier ne soit touché. Pour un comité de direction, elle sert d’abord à piloter la disponibilité des services, et seulement ensuite à surveiller des serveurs.
En bref
- La supervision informatique mesure en continu l’état des infrastructures, des applications et des services, et alerte dès qu’un seuil est franchi.
- Une panne coûte cher : pour plus de 90 % des moyennes et grandes entreprises, une heure d’interruption coûte plus de 300 000 $ (ITIC, 2024).
- Les bénéfices pour la direction : détecter avant l’utilisateur, rétablir plus vite, tenir les engagements de service, surveiller les prestataires et documenter la gestion des incidents.
- Au Maroc, la loi 05-20 et son décret d’application font de la détection des incidents un sujet de gouvernance.
- Zabbix est une option open source solide pour superviser l’infrastructure, à condition de disposer des compétences pour l’exploiter.
Qu’est-ce que la supervision informatique ?
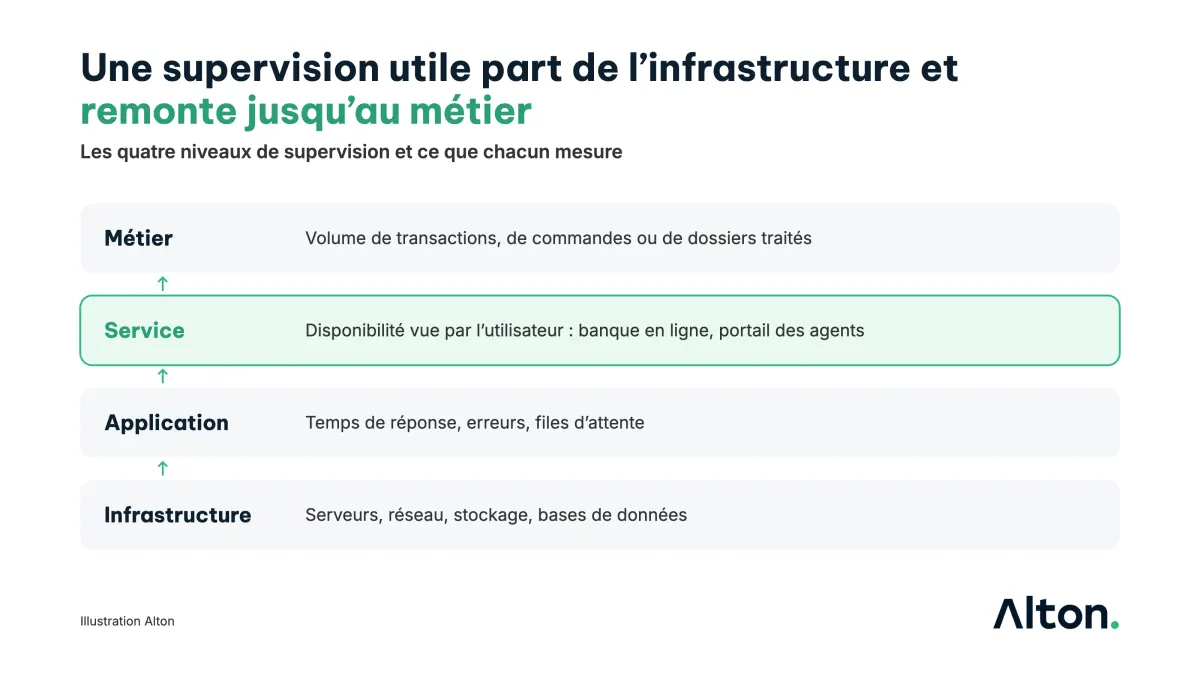
La supervision informatique consiste à collecter en continu des mesures sur le système d’information, à les comparer à des seuils et à alerter les équipes quand un écart apparaît. Elle s’exerce à quatre niveaux :
- Infrastructure : serveurs, réseau, stockage, bases de données.
- Application : temps de réponse, erreurs, files d’attente.
- Service : disponibilité d’un service vu par l’utilisateur, par exemple la banque en ligne ou le portail des agents.
- Métier : indicateurs d’activité qui révèlent une anomalie technique, comme une chute soudaine du nombre de transactions.
Deux notions voisines sont souvent confondues avec elle. L’observabilité va plus loin que la supervision : elle permet de comprendre pourquoi un système se comporte mal, en croisant métriques, journaux et traces. La supervision de sécurité cherche des attaques, pas des pannes. Elle relève d’un centre opérationnel de sécurité (SOC), même si elle s’appuie souvent sur les mêmes données.
Combien coûte une panne informatique ?
Aucune donnée publique ne mesure le coût des pannes au Maroc. Les enquêtes internationales donnent un ordre de grandeur, à lire comme tel :
- Uptime Institute (2026) : 57 % des répondants estiment que leur dernière panne majeure a coûté plus de 100 000 $, et un sur cinq plus d’un million de dollars, pour la deuxième année consécutive.
- ITIC (2024) : pour plus de 90 % des moyennes et grandes entreprises interrogées, une heure d’interruption coûte plus de 300 000 $. Pour 41 % d’entre elles, elle dépasse un million de dollars.
- Splunk et Oxford Economics (2024) : dans les 2 000 plus grandes entreprises mondiales, les interruptions coûtent environ 9 % des bénéfices. Ce coût comprend en moyenne 49 M$ de chiffre d’affaires perdu par an et 22 M$ d’amendes réglementaires.
Ces chiffres portent sur de grandes organisations et sont exprimés en dollars. Leur enseignement vaut pourtant pour toutes : le coût d’une panne se compte en heures, alors que le coût de la supervision se compte en année.
Les cinq bénéfices de la supervision pour la direction
1. Détecter l’incident avant l’utilisateur
Une alerte sur un disque qui se remplit ou un temps de réponse qui se dégrade laisse le temps d’agir avant l’interruption. Sans supervision, le premier signal est l’appel d’un client mécontent.
2. Réduire le temps de rétablissement
La supervision situe la panne : quel composant, depuis quand, avec quelles dépendances. Les équipes ne cherchent plus à l’aveugle, et le temps moyen de rétablissement baisse.
3. Tenir les engagements de service
Un taux de disponibilité promis aux métiers ou aux clients ne vaut que s’il est mesuré. La supervision fournit la mesure, et l’alimente dans l’outil de gestion des services pour ouvrir automatiquement les incidents. C’est l’un des fondements d’une gestion des services structurée.
4. Surveiller les prestataires
D’après l’Uptime Institute, environ deux tiers des pannes rendues publiques depuis neuf ans viennent de tiers : fournisseurs de cloud, opérateurs télécoms, hébergeurs. Superviser ces services de l’extérieur permet de constater une défaillance, de la dater et de la faire valoir auprès du prestataire.
5. Documenter la gestion des incidents
Chaque alerte, chaque intervention et chaque rétablissement laissent une trace. Cet historique nourrit les audits, les démarches de continuité d’activité ISO 22301 et de sécurité de l’information ISO 27001, et les échanges avec les autorités.
Au Maroc, la détection des incidents devient un sujet de gouvernance
La loi 05-20 relative à la cybersécurité et son décret d’application n° 2-21-406 du 15 juillet 2021 placent la détection des incidents au niveau de la direction :
- Article 17 du décret : le responsable de la sécurité des systèmes d’information suit la gestion des incidents et rend compte régulièrement des risques à la direction.
- Article 19 : les opérateurs concernés doivent faciliter le déploiement de dispositifs techniques de collecte et d’analyse.
- Article 34 : un prestataire qualifié de détection des incidents doit être une société de droit marocain, employer au moins trois spécialistes et conserver les données de détection au Maroc.
Le décret ne fixe pas de durée de conservation des journaux. Il pose en revanche une exigence claire : savoir détecter, rendre compte et maîtriser l’endroit où sont conservées les données de détection. Une supervision bien conçue en est le socle technique, à compléter par la supervision de sécurité.
Pour une banque, un assureur ou un établissement public, la question à poser en comité de direction devient donc : combien de nos incidents de l’an dernier avons-nous détectés nous-mêmes, et en combien de temps ?
Zabbix est-il le bon choix pour superviser son SI ?
Zabbix est un logiciel de supervision open source, largement utilisé pour l’infrastructure : serveurs, réseau, bases de données, équipements virtuels. Il collecte les mesures par agent ou par des protocoles standard comme SNMP, applique des seuils et déclenche des alertes.
Ses atouts
- Aucun coût de licence. Zabbix est distribué sous licence AGPLv3 depuis sa version 7.0 (GPLv2 auparavant). L’obligation de partager le code ne s’applique qu’à celui qui modifie Zabbix et le met à disposition d’autres utilisateurs. Elle ne change rien pour une organisation qui l’exploite sans le modifier.
- Un cycle de support lisible. La version 7.0 LTS, sortie le 4 juin 2024, bénéficie d’un support complet jusqu’au 30 juin 2027 et d’un support limité jusqu’au 30 juin 2029.
- La maîtrise de l’hébergement. Zabbix s’installe sur les serveurs de l’organisation, au Maroc, ce qui facilite la maîtrise de l’endroit où sont conservées les données.
Ses limites
- Des compétences à mobiliser. Une plateforme Zabbix se conçoit, se paramètre et s’entretient. Sans équipe formée, elle produit vite trop d’alertes ou pas assez.
- Un périmètre centré sur l’infrastructure. Pour suivre finement le comportement des applications et le parcours des utilisateurs, les plateformes d’observabilité commerciales comme Dynatrace vont plus loin, pour un coût de licence plus élevé.
- Un support professionnel payant. Le logiciel est gratuit, l’assistance de l’éditeur ou d’un intégrateur ne l’est pas.
Cinq critères pour choisir un outil de supervision
| Critère | Question à poser |
|---|---|
| Périmètre | Faut-il superviser l’infrastructure, les applications, ou les deux ? |
| Compétences | L’équipe peut-elle exploiter l’outil, ou faut-il un appui extérieur ? |
| Hébergement | Les données de supervision doivent-elles rester au Maroc ? |
| Coût total | Licences, matériel, exploitation et formation sur trois ans |
| Intégration | L’outil ouvre-t-il les incidents dans la gestion des services ? |
Il n’existe pas de meilleur outil dans l’absolu. Zabbix convient bien à une organisation qui veut superviser son infrastructure sans coût de licence et qui dispose d’équipes, internes ou externes, pour l’exploiter. Une organisation qui cherche d’abord l’analyse fine de ses applications regardera plutôt du côté des plateformes d’observabilité.
Quels indicateurs suivre en comité de direction ?
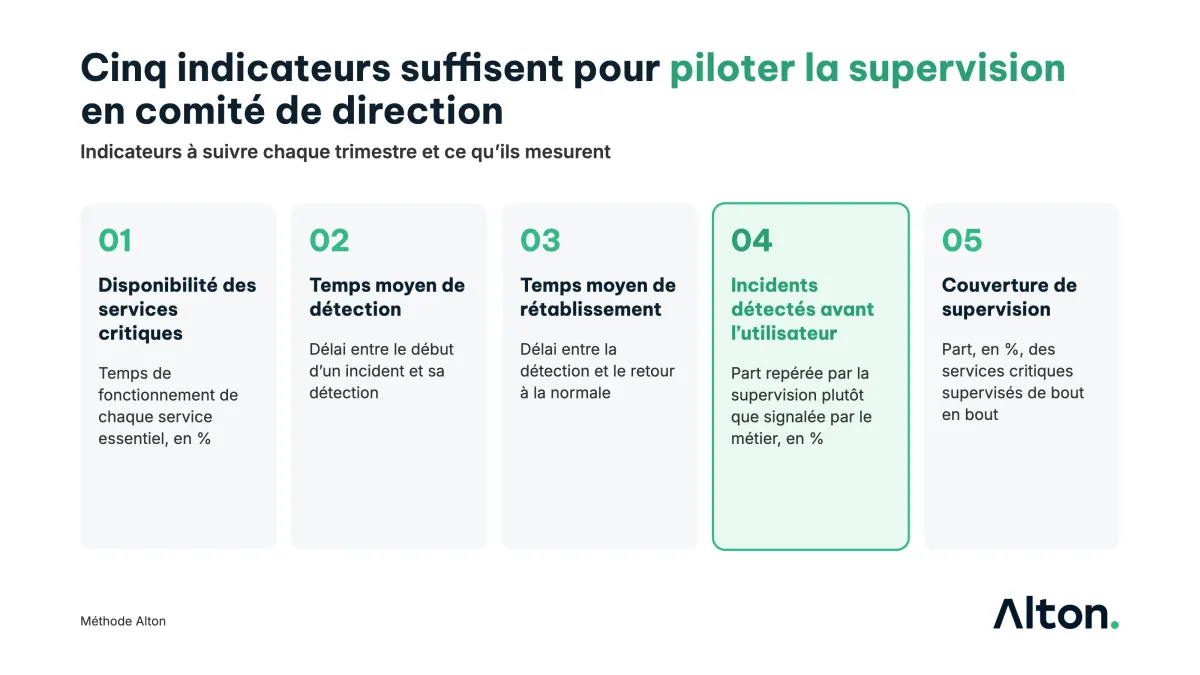
Une supervision utile se résume, pour la direction, à cinq indicateurs suivis chaque trimestre :
| Indicateur | Ce qu’il mesure |
|---|---|
| Disponibilité des services critiques | Le temps pendant lequel chaque service essentiel a fonctionné, en pourcentage |
| Temps moyen de détection | Le délai entre le début d’un incident et sa détection |
| Temps moyen de rétablissement | Le délai entre la détection et le retour à la normale |
| Part des incidents détectés avant l’utilisateur | La proportion d’incidents repérés par la supervision plutôt que signalés par le métier |
| Couverture de supervision | La part des services critiques effectivement supervisés de bout en bout |
Le quatrième indicateur est le plus parlant : tant que la majorité des incidents est signalée par les utilisateurs, la supervision ne remplit pas son rôle.
Par où commencer
- Cartographier les services critiques. Lister les services dont l’interruption pèse sur le chiffre d’affaires, les clients ou la conformité, avec les composants dont ils dépendent.
- Superviser de bout en bout. Poser des mesures sur chaque maillon, fixer des seuils réalistes et relier les alertes au centre de services pour que chaque alerte devienne un incident suivi.
- Piloter par les indicateurs. Présenter les cinq indicateurs en comité de direction, analyser chaque incident majeur et ajuster les seuils.
Cette démarche s’inscrit dans un travail plus large sur la résilience des processus métiers et des applications.
Transparence : Alton conseille ses clients sur la supervision et déploie plusieurs outils, dont Zabbix, Dynatrace et SolarWinds. Cet article ne recommande aucun de ces fournisseurs en particulier.
Questions fréquentes
Zabbix est-il vraiment gratuit ?
Le logiciel est gratuit et open source, sous licence AGPLv3 depuis la version 7.0. Les coûts réels se trouvent dans les serveurs, l’exploitation, la formation et, le cas échéant, le support professionnel.
Quelle différence entre supervision et observabilité ?
La supervision signale qu’un composant sort de ses seuils. L’observabilité permet de comprendre pourquoi, en croisant métriques, journaux et traces des applications. La seconde complète la première, elle ne la remplace pas.
La supervision remplace-t-elle un centre opérationnel de sécurité (SOC) ?
Non. La supervision cherche les pannes et les dégradations, le SOC cherche les attaques. Les deux exploitent souvent les mêmes données, ce qui justifie de les concevoir ensemble.
Faut-il internaliser ou externaliser la supervision ?
Cela dépend des compétences disponibles et des exigences de conformité. Pour la détection des incidents de sécurité, le décret 2-21-406 impose aux prestataires qualifiés d’être de droit marocain et de conserver les données au Maroc.
Combien de temps faut-il pour mettre en place une supervision utile ?
Cela dépend du nombre de services critiques et de l’état de la documentation existante. Commencer par quelques services essentiels permet de produire des indicateurs pour la direction avant d’élargir le périmètre.
Sources
- Uptime Institute, Annual Outage Analysis 2026, communiqué du 13 mai 2026 : https://www.businesswire.com/news/home/20260513289344/en
- ITIC, 2024 Hourly Cost of Downtime, 3 septembre 2024 : https://itic-corp.com/itic-2024-hourly-cost-of-downtime-report/
- Splunk et Oxford Economics, The Hidden Costs of Downtime, 12 juin 2024 : https://www.splunk.com/en_us/perspectives/uncovering-downtime.html
- Zabbix, licence : https://www.zabbix.com/license
- Zabbix, cycle de vie des versions : https://www.zabbix.com/life_cycle_and_release_policy
- Décret n° 2-21-406 du 15 juillet 2021 pris pour l’application de la loi n° 05-20 relative à la cybersécurité, portail Adala (ministère de la Justice)
- ANSSI, La supervision de sécurité : les clés de décision, 26 août 2025 : https://messervices.cyber.gouv.fr/guides/la-supervision-de-securite-les-cles-de-decision